وزيرة الدفاع المدني السويدي يحذّر من هجمات إلكترونية قد تطال الكهرباء والمياه والتدفئة
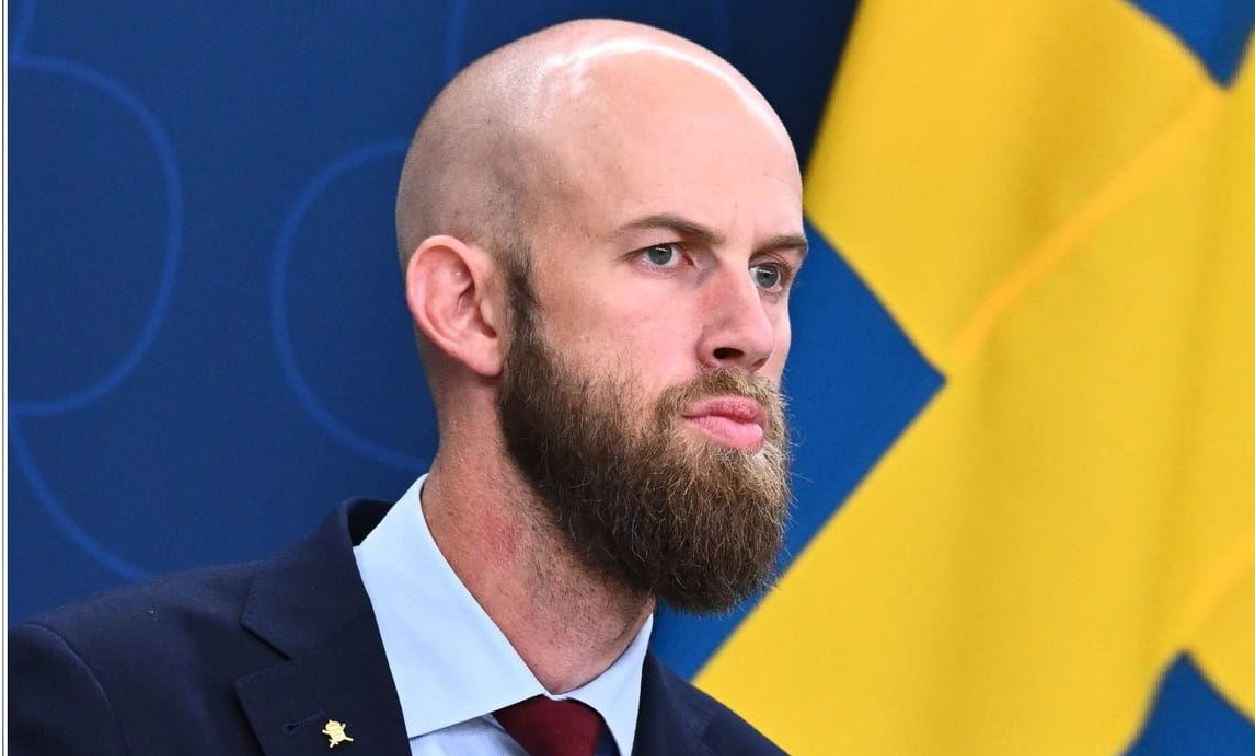
أعلن وزير الدفاع المدني كارل أوسكار بولين إلى احتمال وقوع حوادث إلكترونية إضافية خلال الأشهر المقبلة، مع تصاعد التهديدات ضد السويد. فلّم تعد مخاطر الاختراق الإلكتروني محصورة في أجهزة الكمبيوتر والبيانات؛ فالتلاعب بأنظمة تبريد متاجر سويدية أدى إلى إتلاف أغذية بكميات كبيرة. وعلى خلفية هذه التطورات.
وخلال مؤتمر صحفي عقده الثلاثاء 10 نوفمبر 2026، وصف بولين روسيا بأنها باتت أكثر استعداداً للمخاطرة، مشيراً إلى مؤشرات على تعاون بينها وبين الصين وإيران، بما يعزز قدرات هذه الدول على استهداف أنظمة تتحكم في خدمات أساسية، بينها إمدادات الكهرباء والمياه والتدفئة.
ماذا حدث لثلاجات المتاجر السويدية؟
في 2 نوفمبر، تعرضت أنظمة تبريد وتجميد في السويد للتلاعب الإلكتروني، ما تسبب في تلف مواد غذائية واضطرار منشآت إلى التخلص منها. وشملت المواقع المتضررة متاجر أغذية ومستودعات تجهيز طلبات ومطاعم، بلغ عددها نحو 30 منشأة، وفق تغطية التلفزيون السويدي. وسُجلت حوادث مشابهة في فرنسا وإستونيا وهولندا وفنلندا ولوكسمبورغ، إضافة إلى أيرلندا وبلجيكا. وفي فرنسا، تضرر نحو 700 متجر، واتهمت الحكومة الفرنسية إيران بالوقوف وراء الهجمات على أراضيها.
لكن بولين شدد على أن الترابط بين الحوادث لم يُثبت حتى الآن، ولا يمكن الجزم بأن منفذيها جهة واحدة. كما أن هوية المسؤولين عن الهجمات داخل السويد لم تُحسم، والتحليل لا يزال مستمراً.
كيف تمكن المهاجمون من الوصول إلى الأنظمة؟
أوضح الوزير أن تنفيذ بعض الاختراقات لا يحتاج إلى أدوات شديدة التعقيد؛ إذ تكفي أحياناً كلمات مرور لم تُحدَّث وثغرات أمنية تُركت دون إصلاح. وبحسب المركز الوطني للأمن السيبراني NCSC، كانت غالبية أنظمة التبريد المتضررة من شركة مصنّعة واحدة، وكثير منها أنظمة قديمة تفتقر إلى الحماية الكافية.
وتندرج هذه الأجهزة ضمن تقنيات التشغيل — Operativ teknik (OT)، وهي الأنظمة المستخدمة للتحكم في عمليات فعلية، مثل تشغيل التبريد ومراقبة معدات المصانع والعقارات والبنية التحتية. وربطها بالإنترنت دون حماية مناسبة يتيح للمهاجمين التأثير مباشرة في عملها.
الذكاء الاصطناعي يسرّع اكتشاف الثغرات
وحذّر بولين من أن الذكاء الاصطناعي — Artificiell intelligens (AI) يمنح المهاجمين قدرة أسرع على العثور على نقاط الضعف التقنية واستغلالها على نطاق أوسع، موضحاً أن عدد الثغرات الأمنية المعروفة تضاعف خلال فترة قصيرة. وبحسب الوزير، تكمن المشكلة في أن ثغرات ظلت قائمة لفترات طويلة أصبحت قابلة للاكتشاف والاستغلال بسرعة وحجم لم يكونا ممكنين سابقاً، ما يزيد الحاجة إلى تحديث الأنظمة وتعزيز أمن تقنية المعلومات — IT-säkerhet.
متاجر استجابت للتحذيرات وأخرى لم تتحرك
وقال رئيس المركز الوطني للأمن السيبراني، يون بيلّو — John Billow، إن المركز تواصل مع متاجر سويدية وحذّرها بعد الهجمات السابقة في فرنسا. واستجاب عدد منها بتقوية الحماية، بينما لم تنفذ متاجر أخرى الإجراءات المطلوبة.
ودعا المركز الجهات التي تقدم خدمات حيوية إلى اتخاذ ثلاث خطوات:
- حصر الأجهزة المتصلة بالإنترنت وتحديد الأنظمة المكشوفة.
- مراجعة ضرورة اتصالها بالشبكة، وتحديث الأجهزة التي تحتاج إلى الاتصال وتأمينها بطبقات حماية كافية.
- وضع إجراءات واضحة للتعامل مع الحوادث الإلكترونية عند وقوعها.
وأكد بيلّو ضرورة إعطاء الأمن السيبراني — Cybersäkerhet أولوية فعلية، مشيراً إلى أن نحو 3500 جهة تقدم خدمات حيوية للمجتمع يشملها قانون الأمن السيبراني — Cybersäkerhetslagen، وتواجه متطلبات أمنية محددة ومفصلة.
المصادر
- الحكومة السويدية: إعلان المؤتمر الصحفي لبولين وبيلّو يوم 10 نوفمبر 2026.